
Ne manquez plus aucune de nos publications :

Le navigateur Firefox comprend une faille qui existe depuis le début des années 2000 et qui est assez dangereuse quand elle est exploitée. Elle permet de voler les fichiers d’un PC à distance.

Tout passe par un fichier HTML que la victime doit télécharger sur son ordinateur puis ouvrir dans Firefox. Une fois ouvert, le hacker à distance peut récupérer tous les fichiers regroupés dans le répertoire où est présent le fichier HTML préalablement téléchargé, ainsi que tous les sous-répertoires. La vidéo ci-dessous montre comment fonctionne la faille.
Le chercheur en sécurité Barak Tawily a partagé les détails sur une page dédiée. Tout est lié au principe du Same Origin Policy. Firefox, Chrome ou encore Safari partent du principe que les fichiers ont leur propre origine, cela permet de créer une cloison pour éviter des attaques. En revanche, Firefox estime que tous les fichiers présents dans un même répertoire ont la même origine, d’où la faille exploitée ici, alors que Chrome et Safari proposent une origine bien précise pour chacun des fichiers existants sur l’ordinateur.
Barak Tawily met cette faille en avant aujourd’hui, mais il souligne qu’elle a déjà été signalée à Mozilla en… avril 2002. La fondation est donc au courant, mais ne semble pas plus inquiète que cela. Attention donc aux fichiers HTML que vous pouvez télécharger sur Firefox. Ne les ouvrez que si vous avez confiance en la source qui les a partagés.
L’un des engins spatiaux les plus secrets de Chine vient de perdre une partie de son mystère. La Defense Intelligence Agency (DIA)...
Meta poursuit ses expérimentations autour de l’intelligence artificielle avec Waddle World, une nouvelle application mobile qui revisite le...
Les routeurs Wi-Fi en forme de Minions ont beau avoir conquis les réseaux sociaux, leur avenir américain est désormais assez sombre....
La Russie aurait finalement choisi une solution radicale pour mettre fin à l’une des anomalies les plus persistantes de la Station spatiale...
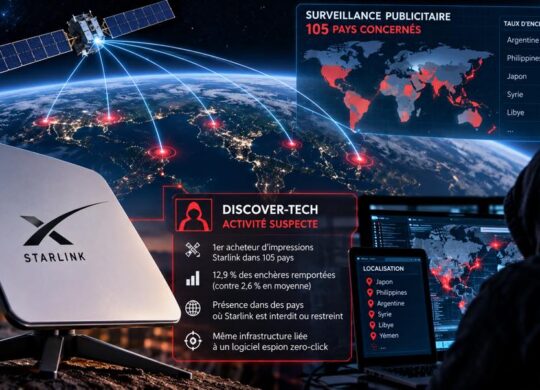
Le réseau publicitaire mondial pourrait avoir servi à surveiller des utilisateurs de Starlink à très grande échelle....




Photo et vidéo

Utilitaires

Photo et vidéo

Références

Divertissement

Forme et santé

Jeux

Utilitaires

Productivité

Jeux

Action et aventure

Thriller

Thriller

Thriller

Thriller

Thriller
Action et aventure

Comédie



Un commentaire pour cet article :