Ne manquez plus aucune de nos publications :

Dell a corrigé une faille de sécurité présente dans son utilitaire SupportAssist installé sur ses différents ordinateurs. Cette faille, une fois exploitée, permettait à un hacker de contrôler l’ordinateur à distance.
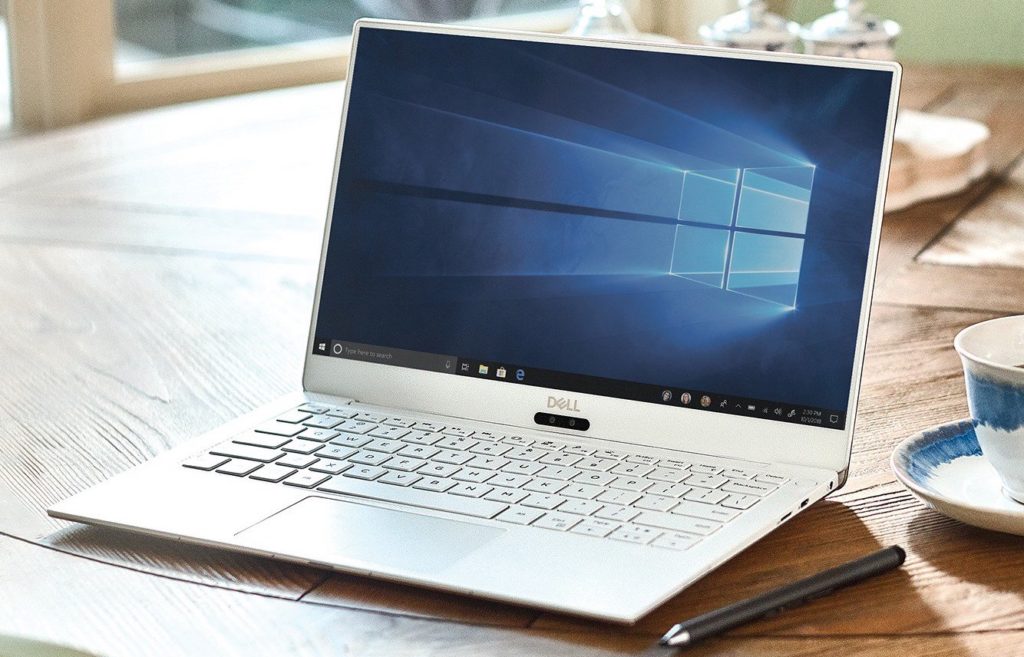
L’exploit, découvert par le chercheur en sécurité Bill Demirkapi (qui a tout juste 17 ans), était assez gênant en soi puisque l’utilitaire SupportAssist de Dell dispose des droits administrateurs de l’ordinateur et peut ainsi avoir de nombreux accès. L’utilitaire est également utilisé pour installer certaines mises à jour propres à Dell. Le chercheur en sécurité a justement trouvé un moyen pour modifier les requêtes des mises à jour et ainsi forcer un ordinateur Dell à télécharger une mise à jour infectée.
Il se trouve que la faille de sécurité peut être exploitée depuis octobre dernier, mais elle n’a été dévoilée publiquement que récemment. Un hacker doit être connecté sur le même réseau que sa victime pour être en mesure d’exécuter l’attaque. Un hacker peut donc réaliser la manipulation dans une zone où il y a du Wi-Fi gratuit.
Comment faire pour boucher cette faille de sécurité ? Deux options : la première consiste à mettre à jour SupportAssist en téléchargeant la dernière version à cette adresse. Ou bien en désinstallant complètement l’utilitaire.

IBM a mis en service son premier ordinateur quantique dans l’Illinois. Installé au Hyde Park Labs de l’Université de Chicago,...

Un petit robot de Caltech a assemblé automatiquement une section de structure directement en orbite, une première pour le programme NOM4D de...

Avec Plex, un NAS ne sert pas seulement à ranger des fichiers : il devient une bibliothèque de films et de séries, accessible depuis...

WhatsApp fait évoluer sa fonction Événements pour faciliter l’organisation de rencontres en dehors des discussions de groupe....




Météo

Météo

Navigation

Météo

Finance

Météo

Météo

Météo

Photo et vidéo

Economie et entreprise

Horreur

Action et aventure

Action et aventure

Drame

Drame

Comédie

Drame

Thriller