
Ne manquez plus aucune de nos publications :

Microsoft se serait-il un peu trop avancé ? Il y a quelques jours à peine, la firme de Redmond affirmait que les failles dévoilées par le groupe de hackers Shadow Brokers étaient déjà corrigées de longue date sur Windows, une déclaration qui laissait entendre que les utilisateurs Windows n’étaient pas vraiment menacés par le grand piratage des outils de la NSA.

Las, les 300 Mo de codes Top Secret dérobés à Equation Group, une société de sécurité en relation avec l’administration américaine, auraient finalement servi à l’élaboration d’un malware très virulent baptisé DoublePulsar; concocté dans les profondeurs du Dark Web, DoublePulsar serait capable d’injecter des portes dérobées dans le système de DLL de Windows. Les PC touchés par DoublePulsar serviraient alors eux même de transmetteurs du virus à d’autres PC (il suffit d’être connecté au réseau) et peuvent aussi servir de Botnets pilotés à distance par des hackers pour des cyber-attaques de grande ampleur.
Les premières estimations établissent à déjà 200 000 le nombre de PC infestés dans le monde (dont des centaines de PC en France), et la progression serait extrêmement rapide (x2 chaque semaine); Ars Technica parle même de véritable « bain de sang« , ce qui en dit long sur la virulence du malware. Microsoft va sans doute devoir se fendre d’un nouveau communiqué…
L’autorité italienne de protection des données inflige 805 millions d’euros d’amende à Meta pour l’accès de Facebook aux...

Maileva, une filiale de Docaposte appartenant au groupe La Poste, a été victime d’une cyberattaque ayant entraîné le vol des données...
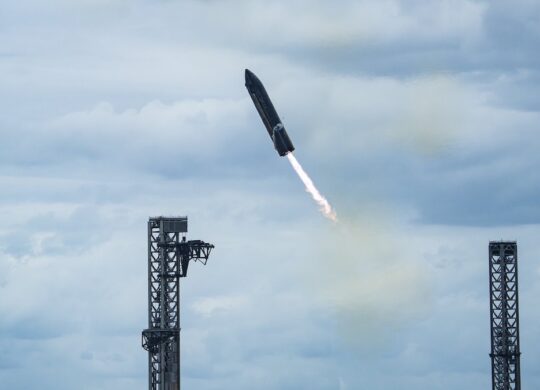
SpaceX a récupéré pour la première fois un vaisseau Starship avec les bras de sa tour de lancement. Après quatorze tours de la Terre, Ship 42 est...





Météo

Photo et vidéo

Météo

Navigation

Météo

Météo

Météo

Météo

Météo

Education
Comédie

Horreur

Comédie

Comédie

Thriller

Classiques

Comédie

Comédie
15 Nov. 2026 • 22:32
15 Nov. 2026 • 22:19

15 Nov. 2026 • 21:42


Un commentaire pour cet article :