
Ne manquez plus aucune de nos publications :

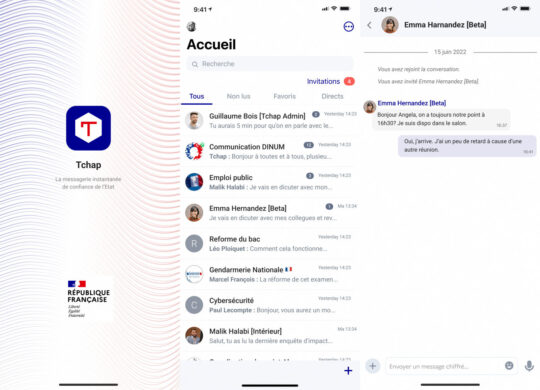
Le parquet de Paris a ouvert une enquête sur la cyberattaque visant Tchap, la messagerie utilisée par les agents publics, comme il l’a annoncé à l’AFP. L’Office anti-cybercriminalité (OFAC) a été saisi pour des soupçons d’atteintes à un système automatisé de données ainsi que de détention et de transmission frauduleuses de données issues d’un traitement automatisé à caractère personnel mis en œuvre par l’État.
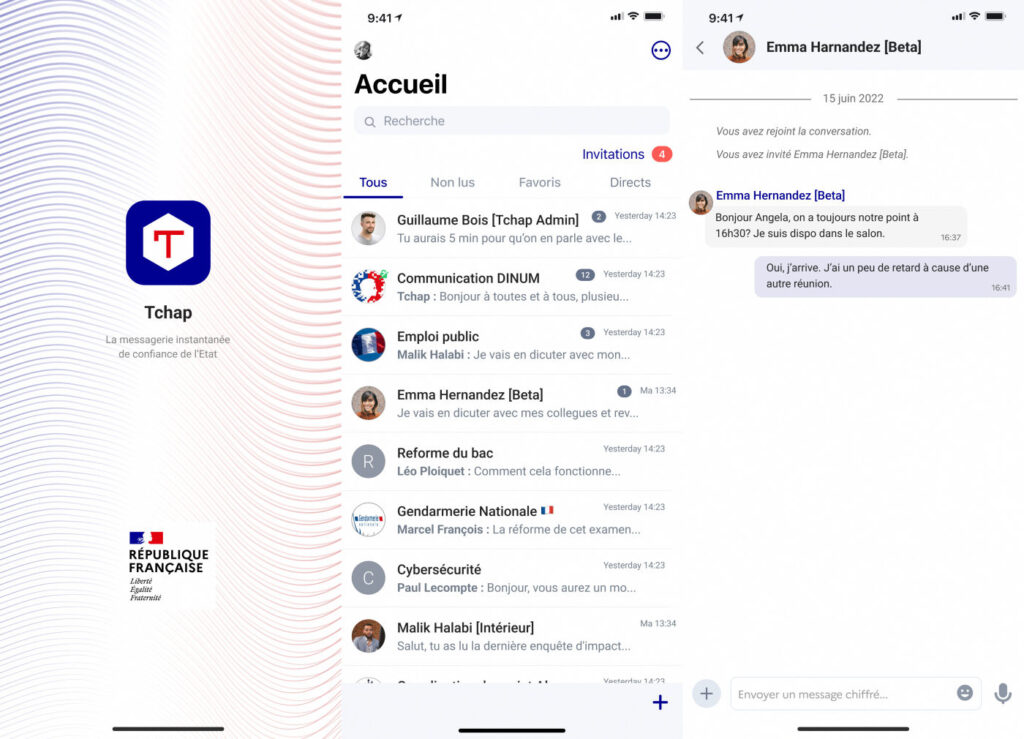
Le dossier s’est accéléré après la plainte déposée le même jour par la Direction interministérielle du numérique (Dinum). L’administration y dénonce « l’exportation de conversations revendues sur le dark net ». Dimanche, l’Agence nationale de la sécurité des systèmes d’information (Anssi) avait déjà détecté une compromission de Tchap attribuée à une usurpation de compte, selon la Dinum.
Le scénario retenu à ce stade reste donc celui d’un compte détourné plutôt que d’une intrusion généralisée dans l’infrastructure. La Dinum précise que le compte à l’origine des requêtes malveillantes a été identifié puis bloqué immédiatement afin de couper l’accès persistant de l’attaquant. En parallèle, un pirate a revendiqué sur un forum de hackers une fuite portant sur plusieurs centaines de milliers de messages.
Le point le plus sensible porte désormais sur la nature réelle des données consultées ou extraites. Sur ce terrain, l’administration adopte une ligne rassurante. Elle affirme que même en cas d’usurpation de compte, l’historique des conversations privées et chiffrées n’est pas accessible.
La conséquence directe est que les échanges qui auraient pu être consultés se limiteraient au contenu des conversations publiques. Autrement dit, l’État cherche à établir une frontière nette entre une sérieuse cyberattaque et une exposition plus restreinte que ne le suggèrent les revendications apparues du côté des hackers.
Cette affaire prend une dimension particulière parce que Tchap n’est plus un service confidentiel. En septembre, le gouvernement avait généralisé son usage à l’ensemble des agents publics afin de répondre au risque croissant d’interception des communications et de cyberattaques.
L’incident frappe donc un outil qui devait être une réponse de sécurité à grande échelle. C’est ce qui donne à l’enquête ouverte à Paris une portée plus large qu’un simple dossier technique : il s’agit aussi de mesurer ce qu’une compromission par usurpation de compte peut révéler des limites d’un service devenu central dans les communications de l’État.

La Chine veut placer 23 technologies d’intelligence artificielle sous contrôle à l’exportation, des grands modèles aux...

Le robot autonome DALE a déjà percé plus de 385 000 trous dans du béton sur de vrais chantiers de data centers, avec une...

La dernière mise à jour de Nvidia App active par défaut un serveur permettant à des agents IA de contrôler certaines...

Samsung pourrait bouleverser ses plans pour le Galaxy S27 Ultra. Selon le Seoul Economic Daily, les prototypes équipés du Snapdragon 8 Elite...

Une fausse application WhatsApp pour Android a été repérée sur le Google Play Store, où elle a dépassé...





Jeux

Musique

Musique

Jeux

Photo et vidéo

Musique

Musique

Musique

Graphisme et design

Utilitaires

Action et aventure

Drame

Romance

Enfants / famille

Action et aventure

Drame

Drame

Action et aventure









Un commentaire pour cet article :