
Ne manquez plus aucune de nos publications :

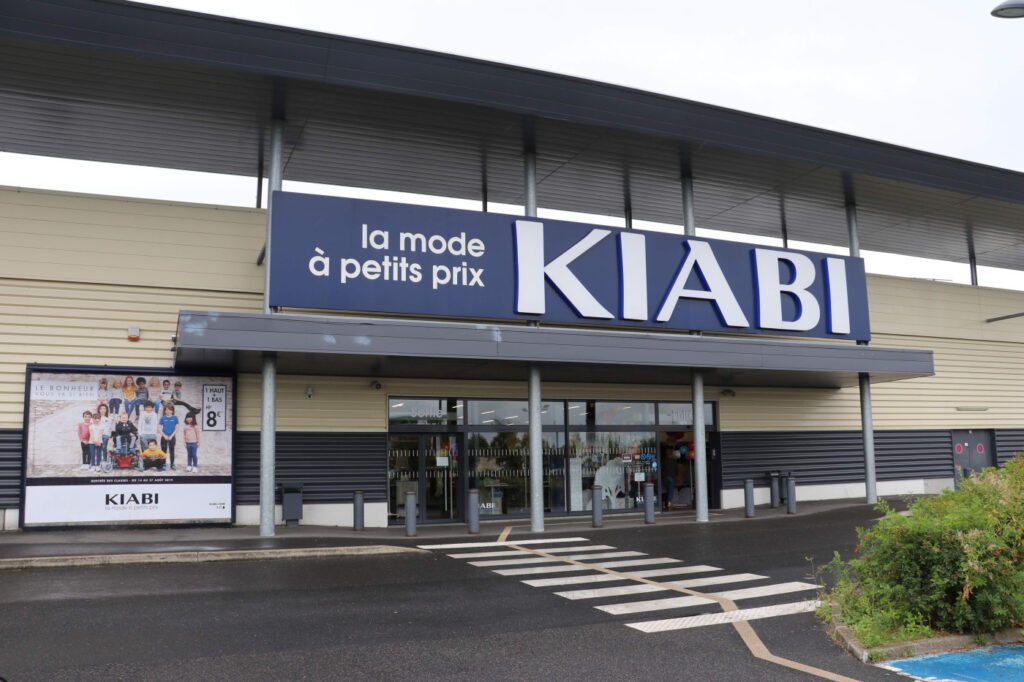
L’enseigne de prêt-à-port Kiabi a été victime d’une cyberattaque visant son site de seconde main, exposant les données personnelles de 20 000 clients. Selon l’enseigne, l’attaque a pris la forme d’un « credential stuffing », une méthode où des identifiants volés sur d’autres sites sont utilisés pour tenter de se connecter à des comptes en ligne.
Les informations compromises comprennent les noms, prénoms, dates de naissance et coordonnées des clients, ainsi que leurs IBAN si ces derniers étaient renseignés sur la plateforme. Kiabi a toutefois précisé à l’AFP que les RIB, qui contiennent des données plus sensibles, n’ont pas été accessibles aux attaquants.
Afin de limiter les dégâts, l’entreprise a rapidement réagi en mettant en place une fonctionnalité de « masquage des IBAN », empêchant ainsi toute nouvelle fuite de ces informations. De plus, tous les mots de passe des comptes touchés ont été réinitialisés pour renforcer la sécurité.
Les clients concernés ont été informés conformément aux exigences légales. Il est bon de noter que cette cyberattaque a uniquement touché le site de seconde main de Kiabi, qui permet aux utilisateurs d’acheter et de vendre des vêtements d’occasion. Le site principal Kiabi.com n’a pas été touché par l’incident, assure l’enseigne de prêt-à-porter.

Une fuite de données chez Educational Testing Service (ETS), prestataire du ministère californien de l’Éducation, touche les...

La Chine veut placer 23 technologies d’intelligence artificielle sous contrôle à l’exportation, des grands modèles aux...

Le robot autonome DALE a déjà percé plus de 385 000 trous dans du béton sur de vrais chantiers de data centers, avec une...

La dernière mise à jour de Nvidia App active par défaut un serveur permettant à des agents IA de contrôler certaines...

Samsung pourrait bouleverser ses plans pour le Galaxy S27 Ultra. Selon le Seoul Economic Daily, les prototypes équipés du Snapdragon 8 Elite...







Productivité

Météo

Musique

Jeux

Musique

Musique

Jeux

Photo et vidéo

Musique

Musique

Thriller

Horreur

Horreur

Drame

Drame

Science-fi et fantasy

Comédie

Action et aventure

17 Oct. 2026 • 20:47





2 commentaires pour cet article :