
Ne manquez plus aucune de nos publications :

Marcus Hutchins, un chercheur en sécurité britannique qui s’est fait remarquer pour avoir stoppé la diffusion du ransomware WannaCry, a plaidé coupable cette semaine pour une autre affaire. Les États-Unis l’ont accusé de piratage.
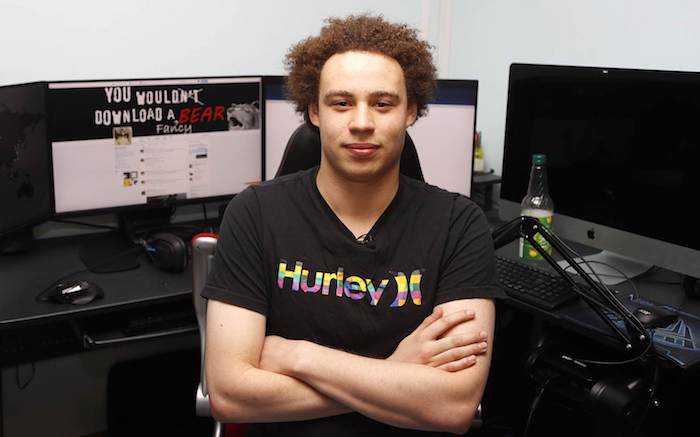
L’homme de 24 ans est accusé d’avoir créé et fait proliférer en 2014 et 2015 un malware destiné à attaquer le système bancaire. Dans une déclaration publiée vendredi sur son site, Marcus Hutchins a indiqué avoir plaidé coupable devant la justice américaine. « Je regrette mes actions et accepte l’entière responsabilité de mes erreurs. J’ai mûri et depuis, j’ai utilisé de façon positive les mêmes compétences dont j’avais fait mauvais usage il y a plusieurs années », a-t-il écrit.
Deux mois avant son arrestation, Marcus Hutchins passait pourtant pour un héros, un jeune génie de l’informatique vivant chez ses parents qui était arrivé à stopper les progrès de WannaCry. Cette attaque avait chiffré des centaines de milliers d’ordinateurs et l’unique méthode pour retrouver l’accès à ses fichiers était de payer une rançon en bitcoin.
Son arrestation avait exposé au grand jour les activités de hackers agissant à la limite de la légalité. Il avait ensuite été remis en liberté sous caution.

La Chine veut placer 23 technologies d’intelligence artificielle sous contrôle à l’exportation, des grands modèles aux...

Le robot autonome DALE a déjà percé plus de 385 000 trous dans du béton sur de vrais chantiers de data centers, avec une...

La dernière mise à jour de Nvidia App active par défaut un serveur permettant à des agents IA de contrôler certaines...

Samsung pourrait bouleverser ses plans pour le Galaxy S27 Ultra. Selon le Seoul Economic Daily, les prototypes équipés du Snapdragon 8 Elite...

Une fausse application WhatsApp pour Android a été repérée sur le Google Play Store, où elle a dépassé...





Jeux

Musique

Musique

Jeux

Photo et vidéo

Musique

Musique

Musique

Graphisme et design

Utilitaires

Action et aventure

Drame

Romance

Enfants / famille

Action et aventure

Drame

Drame

Action et aventure








Lors de spora, par exemple les personnes infectés étaient directement redirigé vers le site d’enigma software, mais aucun expert en sécurité ne semble avoir percuté, ce qui est passablement risible à ce niveau de « compétence ».