Ne manquez plus aucune de nos publications :

Enfin ! Microsoft a corrigé l’importante faille de sécurité présente dans Windows. Rappel des faits, elle avait été dévoilée par Google lundi dernier sur son blog. Microsoft n’avait pas du tout apprécié parce que la faille avait déjà été utilisée par des hackers. En la rendant publique, Google a invité les hackers qui n’étaient pas au courant de l’utiliser.

Aujourd’hui, Microsoft a diffusé une série de correctifs, dont celui qui concerne la faille de sécurité en question. Selon les dires de Microsoft, un hacker pouvait installer des applications, changer des données ou encore créer de nouveaux comptes utilisateurs avec les droits administrateurs s’il avait réussi à exploiter la faille.
Pour Microsoft, les hackers qui ont déjà utilisé la faille ont pour nom Strontium. Ce groupe a déjà collaboré avec le gouvernement russe dans le passé, ainsi qu’à des piratages liés aux élections présidentielles américaines.
Si vous avez un ordinateur sous Windows, pensez à faire les mises à jour dès maintenant pour être en sécurité. Si vous utilisez Google Chrome ou Microsoft Edge, vous étiez déjà protégé d’une certaine façon parce que les deux navigateurs pouvaient empêcher un hacker de diffuser un code malicieux. Mais la faille étant liée au cœur même de Windows, il est important d’avoir les dernières mises à jour en date, il suffit de vérifier dans Windows Update.
L’autorité italienne de protection des données inflige 805 millions d’euros d’amende à Meta pour l’accès de Facebook aux...

Maileva, une filiale de Docaposte appartenant au groupe La Poste, a été victime d’une cyberattaque ayant entraîné le vol des données...
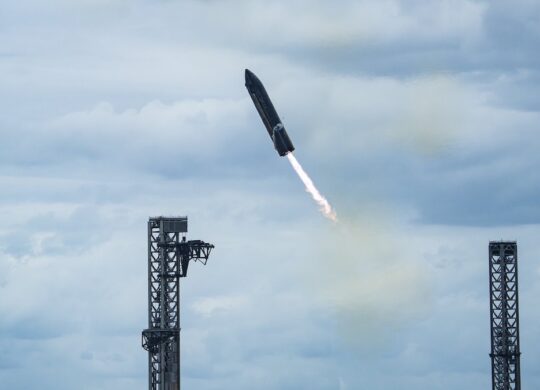
SpaceX a récupéré pour la première fois un vaisseau Starship avec les bras de sa tour de lancement. Après quatorze tours de la Terre, Ship 42 est...






Météo

Météo

Photo et vidéo

Météo

Navigation

Météo

Météo

Météo

Météo

Météo

Action et aventure

Classiques

Films musicaux
Comédie

Horreur

Comédie

Comédie

Thriller
15 Nov. 2026 • 22:32
15 Nov. 2026 • 22:19

15 Nov. 2026 • 21:42