Ne manquez plus aucune de nos publications :

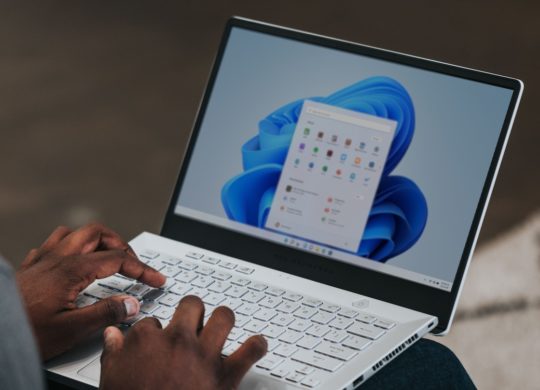
Microsoft a corrigé une faille de sécurité assez importante qui touchait l’ensemble des versions de Windows actuellement en circulation. Elle a été présentée dans son dernier bulletin consacré à la sécurité de ses systèmes.

Concrètement, cette faille permettait à un hacker d’installer un malware sur l’ordinateur de la victime afin d’en prendre le contrôle. Le malware pouvait créer ou modifier des éléments, créer de nouveaux comptes utilisateurs et bien plus. Microsoft a fait savoir dans son bulletin que les différentes versions de Windows étaient concernées par cette faille de sécurité jugée « critique ».
Le faille se situait au niveau de l’imprimante. En effet, l’utilisateur est alerté quand il essaye d’installer un pilote par exemple afin d’autoriser l’opération. Mais pour faciliter la tâche avec l’imprimante, Microsoft désactive cette vérification. Un hacker n’avait qu’à utiliser cette voie pour injecter un malware sur l’ordinateur sans pour autant que l’utilisateur ne soit au courant. Dès lors, la machine était piégée.
Les utilisateurs avec un ordinateur sous Windows sont invités à vérifier les mises à jour système dès maintenant afin d’avoir le correctif qui bloque cette faille, quelle que soit leur version de Windows installée dessus.

Instagram déploie un nouvel outil destiné à protéger les créateurs contre les comptes qui republient leurs vidéos sans autorisation. La protection...
La crise qui secoue Nvidia prend une nouvelle dimension judiciaire. Le procureur général de Californie, Rob Bonta, a annoncé l’ouverture...
Cette fois ce n’est plus une simple projection digne de la S.F : Google compte bel et bien envoyer des serveurs d’intelligence artificielle en...
Nouveau bouleversement à la Maison-Blanche. Sean Cairncross, directeur national de la cybersécurité américaine depuis août 2025, quitte ses fonctions...





Utilitaires

Musique

Musique

Productivité

Musique

Livres

Style de vie

Style de vie

Utilitaires

Productivité

Enfants / famille

Enfants / famille

Enfants / famille
Enfants / famille

Enfants / famille

Action et aventure
Enfants / famille

Enfants / famille
20 Nov. 2026 • 12:31
20 Nov. 2026 • 11:35