
Ne manquez plus aucune de nos publications :

De plus en plus de téléphones adoptent un capteur d’empreintes. C’est le cas chez Samsung, son Galaxy S5 sorti l’année dernière en arborait déjà un. Problème, une faille a été découverte par FireEye et se veut assez dérangeante.
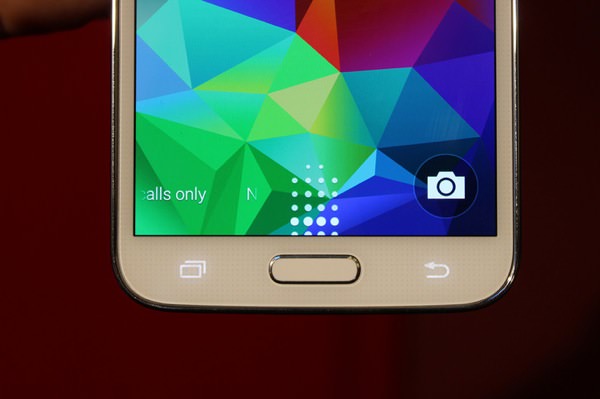
FireEye a découvert la possibilité de cloner les empreintes de l’utilisateur à l’aide du capteur présent sur le Galaxy S5. Une empreinte est propre à chaque personne, autant dire que la cloner pour ensuite la récupérer peut être problématique.
Les chercheurs ont brièvement expliqué la méthode pour cloner l’empreinte. Le smartphone doit être rooté, mais il n’y a pas besoin de le pirater. Il suffit d’intercepter l’empreinte entre le moment où le capteur la reconnait et le moment où elle est envoyée dans la zone sécurisée du Galaxy S5 pour vérifier s’il s’agit bien de la même.
Ainsi, une application malveillante installée sur le smartphone peut très bien réaliser cette tâche en fond, sans que l’utilisateur ne soit averti. De son côté, Samsung dit être au courant et mène son enquête sur cette faille.

Il était temps de passer à l’ère moderne : les disquettes vivent leurs dernières années dans le contrôle...
Nicolas Cage reprend le rôle du marchand d’armes Yuri Orlov dans la première bande-annonce de Lords of War, suite directe du film sorti...
Installer une application spécialement conçue peut suffire à bloquer un téléphone Android, sans jamais l’ouvrir...
L’histoire de BioWare va se poursuivre sur grand écran. Un documentaire intitulé Massive Effect: The BioWare Story est actuellement en...
Les valeurs technologiques ont brutalement décroché jeudi 5 novembre à Wall Street. Le Nasdaq Composite a perdu 5,52 %, tandis que...






Productivité

Utilitaires

Photo et vidéo

Photo et vidéo

Jeux

Finance

Météo

Photo et vidéo

Jeux

Jeux

Action et aventure

Drame

Drame

Comédie

Drame

Thriller

Drame

Comédie



sauf la sécurité ….