Ne manquez plus aucune de nos publications :

Windows Hello a pour vocation d’améliorer la sécurité des PC Windows avec l’authentification par empreinte ou par reconnaissance faciale. Le problème est que des chercheurs en sécurité ont réussi à contourner la première sur des ordinateurs de Dell, Lenovo et Microsoft.
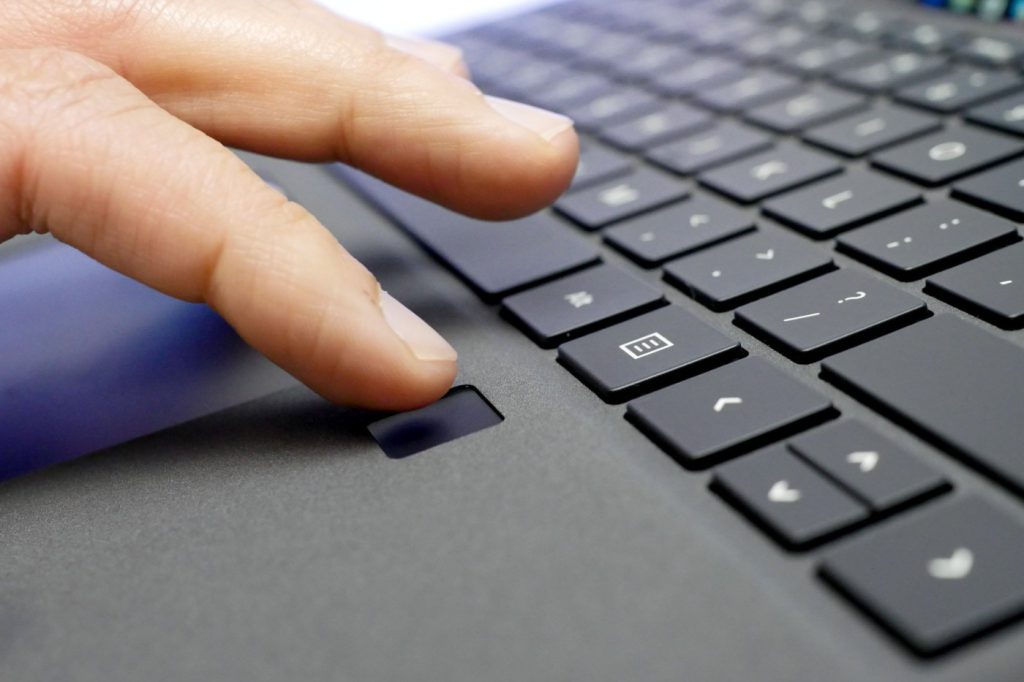
Les chercheurs en sécurité de Blackwing Intelligence ont découvert de multiples vulnérabilités dans les trois principaux capteurs d’empreintes intégrés dans les ordinateurs portables et largement utilisés par les entreprises pour sécuriser les PC avec l’authentification par empreinte de Windows Hello.
Le service MORSE (Offensive Research and Security Engineering) de Microsoft a demandé à Blackwing Intelligence d’évaluer la sécurité des capteurs d’empreintes. Les chercheurs ont présenté leurs conclusions lors de la conférence BlueHat de Microsoft. L’équipe a identifié des capteurs d’empreintes populaires de Goodix, Synaptics et ELAN comme cibles de ses recherches. Le processus consiste à avoir un appareil USB pouvant effectuer une attaque de type « man-in-the-middle » (MitM). Une telle attaque permet d’accéder à un ordinateur portable volé, ou même à une attaque de type « evil maid » sur un appareil non surveillé.
Les chercheurs en sécurité de Blackwing Intelligence ont été en mesure de comprendre le fonctionnement de Windows Hello, aussi bien au niveau du logiciel qu’au niveau du matériel. Ils ont découvert des failles dans l’implémentation cryptographique d’un TLS personnalisé sur le capteur Synaptics. Le processus complexe de contournement de Windows Hello implique également le décodage et une nouvelle implémentation de protocoles propriétaires.
Peut-on s’attendre à un correctif de la part de Microsoft ? Ce n’est pas certain. Les chercheurs soulignent toutefois que Microsoft a fait du bon travail avec le Secure Device Connection Protocol (SDCP) « pour fournir un canal sécurisé entre l’hôte et les dispositifs biométriques, mais malheureusement, les fabricants d’appareils semblent mal comprendre certains des objectifs ».
Les chercheurs ont constaté que la protection SDCP de Microsoft n’était pas activée sur deux des trois appareils qu’ils ont ciblés (Dell Inspiron 15, Lenovo ThinkPad T14 et Microsoft Surface Pro X). Blackwing Intelligence recommande donc aux constructeurs de s’assurer que la protection SDCP est activée et que la mise en œuvre du capteur d’empreintes est vérifiée par un expert qualifié.
Ce n’est pas la première fois que Windows Hello a été contourné. C’était déjà arrivé en 2021, impliquant une image infrarouge d’une victime pour usurper la fonction de reconnaissance faciale de Windows Hello.

Google pourrait ne pas avoir échappé définitivement à l’une de ses principales sanctions européennes. Annulée en 2024, l’amende de 1,49...
L’économie britannique résiste mieux que prévu aux turbulences internationales. Selon les derniers chiffres officiels, le PIB a progressé de 0,7...
La panne qui frappe Microsoft 365 depuis le jeudi 12 novembre continue de perturber les utilisateurs dans plusieurs régions du monde. Outlook reste...
Depuis plusieurs mois, un signal radio régulier intrigue les astronomes du monde entier. Détecté à plus de 5 000 années-lumière de la Terre, ce...
Et si les volcans sous-marins devenaient un jour des centrales électriques ? Une entreprise américaine vient de réaliser ce que l’on pensait...




Musique

Musique

Météo

Musique

Météo

Medecine

Navigation

Météo

Météo

Musique

Romance

Drame

Comédie

Romance

Indépendant

Action et aventure

Drame

Comédie