Ne manquez plus aucune de nos publications :
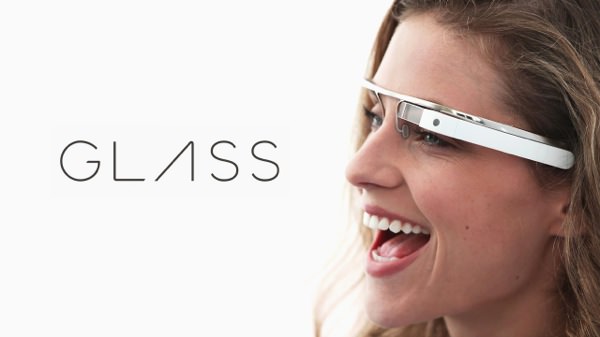
Les Glass de Google sont en plein développement, et depuis quelques mois maintenant, des copies ont été vendues aux développeurs dans le monde entier, pour qu’ils puissent créer leurs applications, certes, mais aussi pour aider Google à identifier et corriger les failles de sécurité de l’appareil. Ainsi, une fois Google Glass disponible au grand public, l’appareil sera déjà suffisamment sécurisé et mature. Et ce, même si l’invulnérabilité, ce n’est jamais possible à 100%.
Ainsi, LookOut est justement tombée sur une faille de ce type : quand Google Glass prend une photo d’un QR Code, ce dernier est directement analysé et lancé par Google Glass. Or cela peut les obliger à se connecter à un réseau WiFi malveillant, ce qui entraînera la possibilité pour un éventuel attaquant d’exécuter du code à distance sur l’appareil, et même de prendre leur contrôle. Voyez plutôt :
LookOut indique à la fin de la vidéo avoir signalé la faille à Google le 16 mai, et un patch réglant le défaut était disponible dès le 4 juin. Ils en profitent pour remercier Google de leur réactivité et indiquent être confiants pour l’avenir de cet appareil, étant donné que Google prend la sécurité et la confidentialité des données de ses utilisateurs très sérieusement.
Source | Clubic

Les robots humanoïdes gagnent encore en agilité. Des chercheurs de l’ETH Zurich ont développé un système de...
OpenAI a décidé de suspendre temporairement les nouvelles souscriptions à son forfait ChatGPT Pro à 229 euros par mois (la...
Meta annonce modifier les suggestions de son intelligence artificielle Meta AI après qu’une utilisatrice a reçu une question sur...

Retroid dévoile enfin les Pocket Duo et Pocket Duo Lite, deux nouvelles consoles portables Android qui misent sur un format à clapet et deux...




Photo et vidéo

Photo et vidéo

Style de vie

Jeux

Photo et vidéo

Photo et vidéo
Utilitaires
Jeux
Jeux

Jeux

Drame

Indépendant
Comédie
Action et aventure
Comédie

Enfants / famille

Enfants / famille
Horreur