Ne manquez plus aucune de nos publications :

Dell a corrigé une faille de sécurité présente dans son utilitaire SupportAssist installé sur ses différents ordinateurs. Cette faille, une fois exploitée, permettait à un hacker de contrôler l’ordinateur à distance.
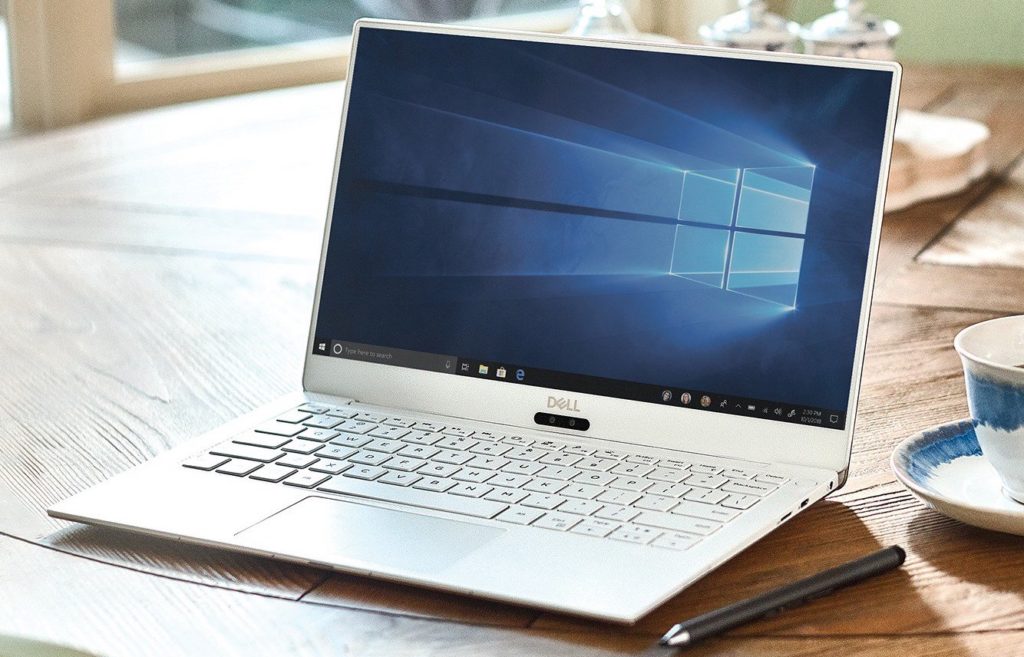
L’exploit, découvert par le chercheur en sécurité Bill Demirkapi (qui a tout juste 17 ans), était assez gênant en soi puisque l’utilitaire SupportAssist de Dell dispose des droits administrateurs de l’ordinateur et peut ainsi avoir de nombreux accès. L’utilitaire est également utilisé pour installer certaines mises à jour propres à Dell. Le chercheur en sécurité a justement trouvé un moyen pour modifier les requêtes des mises à jour et ainsi forcer un ordinateur Dell à télécharger une mise à jour infectée.
Il se trouve que la faille de sécurité peut être exploitée depuis octobre dernier, mais elle n’a été dévoilée publiquement que récemment. Un hacker doit être connecté sur le même réseau que sa victime pour être en mesure d’exécuter l’attaque. Un hacker peut donc réaliser la manipulation dans une zone où il y a du Wi-Fi gratuit.
Comment faire pour boucher cette faille de sécurité ? Deux options : la première consiste à mettre à jour SupportAssist en téléchargeant la dernière version à cette adresse. Ou bien en désinstallant complètement l’utilitaire.

Une fuite de données chez Educational Testing Service (ETS), prestataire du ministère californien de l’Éducation, touche les...

La Chine veut placer 23 technologies d’intelligence artificielle sous contrôle à l’exportation, des grands modèles aux...

Le robot autonome DALE a déjà percé plus de 385 000 trous dans du béton sur de vrais chantiers de data centers, avec une...

La dernière mise à jour de Nvidia App active par défaut un serveur permettant à des agents IA de contrôler certaines...

Samsung pourrait bouleverser ses plans pour le Galaxy S27 Ultra. Selon le Seoul Economic Daily, les prototypes équipés du Snapdragon 8 Elite...





Météo

Musique

Photo et vidéo

Jeux

Musique

Musique

Jeux

Photo et vidéo

Musique

Musique

Horreur

Drame

Drame

Science-fi et fantasy

Comédie

Action et aventure

Drame

Horreur

17 Oct. 2026 • 20:47