
Ne manquez plus aucune de nos publications :

On se rappelle du ransomware WannaCry qui avait fait d’importants dégâts il y a quelques mois en chiffrant les fichiers sur plusieurs milliers d’ordinateurs dans le monde et en demandant une rançon à l’utilisateur pour les retrouver. Aujourd’hui, un autre ransomware similaire est arrivé et se nomme Bad Rabbit.
Pour l’instant, Bad Rabbit s’attaque essentiellement à la Russie et à l’Ukraine. Mais il semblerait bien que le monde entier soit dans le viseur selon les premières observations. En Europe, Bad Rabbit a déjà été repéré en Allemagne, en Bulgarie, en Pologne et dans des pays voisins. Du côté de l’Asie, la Corée du Sud a été touchée. Les dégâts devraient continuer avec le temps, l’antivirus Kaspersky rapporte que la Turquie a aussi été touchée par exemple. Les ordinateurs de plusieurs organisations ont été infectés, dont ceux du métro de Kiev en Ukraine et de plusieurs médias russes.
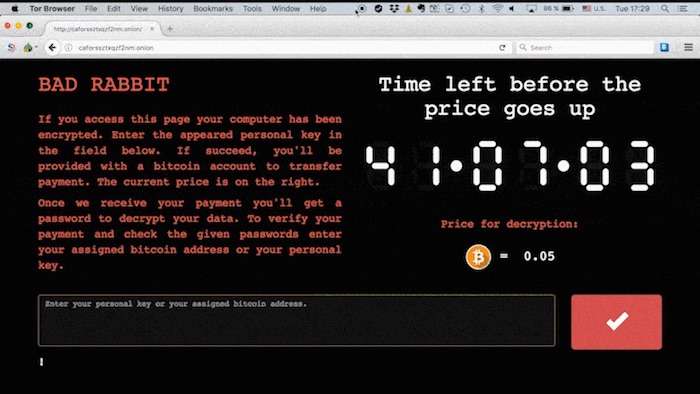
Une fois qu’un ordinateur est touché par le ransomware, un message s’affiche sur l’écran pour annoncer la nouvelle. « Si vous voyez ce texte, vos données ne sont plus accessibles », peut-on lire. Les hackers réclament 0,05 Bitcoin (environ 280 euros). Ils assurent qu’ils communiqueront ensuite la clé de déchiffrement pour que les personnes touchées puissent de nouveau accéder à leurs fichiers. La méthode est identique à WannaCry et les autorités ont le même discours : ne pas payer. Rien ne prouve que les hackers donneront la clé de déchiffrement.
Plusieurs antivirus ont mis à jour leurs bases de données pour empêcher Bad Rabbit de s’installer. Si c’est déjà le cas, il est recommandé de suivre les consignes inscrites dans ce tweet. Concernant l’installation de Bad Rabbit, il semblerait qu’il soit intégré dans de fausses mises à jour pour Adobe Flash. Les utilisateurs infectés sont tombés dans le panneau et ont ouvert le fichier.

Une fuite de données chez Educational Testing Service (ETS), prestataire du ministère californien de l’Éducation, touche les...

La Chine veut placer 23 technologies d’intelligence artificielle sous contrôle à l’exportation, des grands modèles aux...

Le robot autonome DALE a déjà percé plus de 385 000 trous dans du béton sur de vrais chantiers de data centers, avec une...

La dernière mise à jour de Nvidia App active par défaut un serveur permettant à des agents IA de contrôler certaines...

Samsung pourrait bouleverser ses plans pour le Galaxy S27 Ultra. Selon le Seoul Economic Daily, les prototypes équipés du Snapdragon 8 Elite...





Style de vie

Utilitaires

Jeux

Musique

Musique

Jeux

Photo et vidéo

Musique

Musique

Musique

Horreur

Enfants / famille

Comédie

Horreur

Enfants / famille

Comédie

Thriller

Horreur

17 Oct. 2026 • 20:47



Si tu utilises tout autre navigateur (Firefox, Opéra, Vivaldi…) pour lequel tu as installé le plug-in flash, celui-ci se met à jour en arrière plan sans action de ta part. Et si tu tiens à le mettre à jour à la main, c’est uniquement sur le site de l’éditeur (comme tout logiciel en fait).
Bref: ne jamais rien installer qui provient d’un site lambda.