
Ne manquez plus aucune de nos publications :

C’est lors de la compétition Mobile Pwn2Own, qui s’est déroulé mercredi à Amsterdam, que l’exploit a été découvert.
Une équipe de chercheurs en sécurité de l’entreprise MWR Labs a trouvé et exploité 2 failles 0Day dans le NFC (Near Field Communication) du Samsung Galaxy SIII avec Android 4.0.4.
Les Samsung Galaxy S2 et S3 ont un logiciel de gestion de documents installé par défaut. L’équipe a réussi à créer un fichier spécialement crée pour provoquer le plantage du logiciel. Ce fichier est envoyé d’un Galaxy S3 à un autre par NFC, et une fois reçu, il est automatiquement ouvert, déclenchant lui même le hack qui permettra de prendre le contrôle total du mobile (et d’accéder ainsi aux SMS, mails, contacts, photos, et bien plus encore : installer des logiciels comme des keyloggers etc…). Le WiFi est également activé pour garder une connectivité entre le logiciel malveillant et le hacker.
Une fois la démonstration faite, les hackers ont transmis leurs données à Samsung, pour que le constructeur corrige cette faille.
Le New York Times, le Chicago Tribune et l’Orlando Sentinel ont engagé des poursuites contre Brave, l’éditeur du navigateur du...
Perseverance vient peut-être de mettre la main sur l’un des plus anciens témoins géologiques accessibles à la surface de...
Chaque jour nous dénichons pour vous des promos sur les produits High-Tech pour vous faire économiser le plus d’argent possible. Voici...
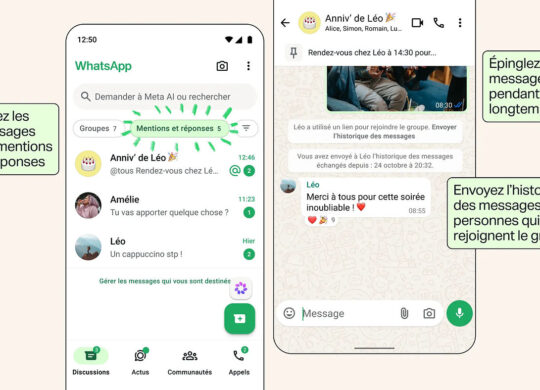
WhatsApp continue d’enrichir son application, annonçant la disponibilité de quatre nouveautés pour les discussions de groupe....
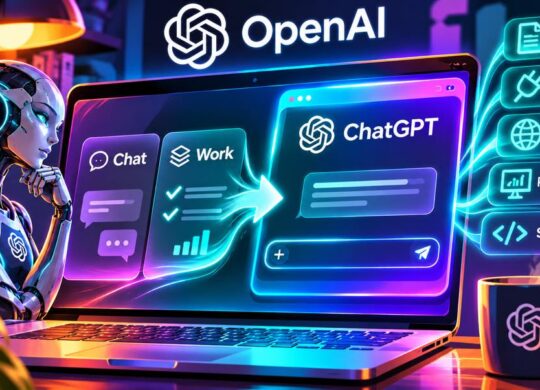
OpenAI prépare une nouvelle simplification majeure de ChatGPT, et va progressivement fusionner les modes Chat et Work afin que l’utilisateur...





Météo

Météo

Météo

Météo

Photo et vidéo

Navigation

Météo

Météo

Météo

Education

Comédie

Thriller

Drame

Comédie
Comédie

Comédie

Comédie
Comédie

Un commentaire pour cet article :