Ne manquez plus aucune de nos publications :

C’est le département américain chargé de la sécurité intérieure qui nous en informe : ils ont rendu public un document dans lequel des chercheurs de la société Rapid47 expliquent que 40 millions d’appareils au moins seraient vulnérables à une attaque via le protocole UPnP.
L’UPnP, pour rappel, est un protocole qui permet à vos différents équipements réseaux de communiquer entre eux, comme par exemple votre pc qui via µtorrent va ouvrir les ports de votre box pour vous permettre de distribuer Ubuntu à tous, simplement :).
C’est des milliers de matériels qui sont impactés (on peut citer D-Link, Netgear, Linksys, etc.) par de multiples failles trouvés dans le SDK open source Libupnp (uniquement les versions inférieurs à la 1.6.18). Il est recommandé par les officiels américains de désactiver les fonctionnalités UPnP de vos appareils en attendant que les constructeurs prévoient des mises à jours. Cette faille de sécurité rend exploitable vos données par n’importe quel hacker averti. Il est donc plus que nécessaire de faire le point sur les appareils qui tournent dans votre entreprise et maison afin de limiter les dégâts…
Au moins, vous ne pourrez pas dire que vous n’êtes pas au courant :)

La crise qui secoue Nvidia prend désormais une dimension judiciaire : un actionnaire du géant des puces d’intelligence artificielle a...
Le Poco X8s arrive en France avec un positionnement peu courant : un smartphone relativement compact, une batterie de 6 330 mAh et un véritable...
Mozilla annonce faire un cadeau aux utilisateurs de Firefox : le VPN gratuit intégré au navigateur propose désormais un quota...
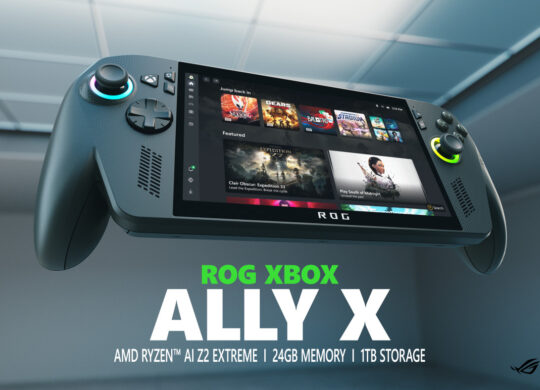
Microsoft officialise le déploiement d’Automatic Super Resolution, ou Auto SR, sur les ROG Xbox Ally X et ROG Xbox Ally X20. Jusqu’ici...
Comme si les frasques de son patron ne suffisaient pas à nourrir la colonne des mauvaises nouvelles, Nvidia se retrouve au centre d’un...



Photo et vidéo

Météo

Utilitaires

Météo

Divertissement

Productivité

Divertissement

Photo et vidéo

Utilitaires

Jeux

Action et aventure

Comédie

Comédie

Comédie

Comédie

Comédie

Action et aventure

Comédie