Ne manquez plus aucune de nos publications :

Le OnePlus 6 a connu une importante faille de sécurité au niveau du bootloader. Ce dernier est présent dans tous les smartphones et se veut crucial, il charge l’image de récupération ou le système d’exploitation qui est installé pour que le téléphone démarre dessus. Par défaut, le bootloader est verrouillé pour éviter que des hackers fassent des modifications.
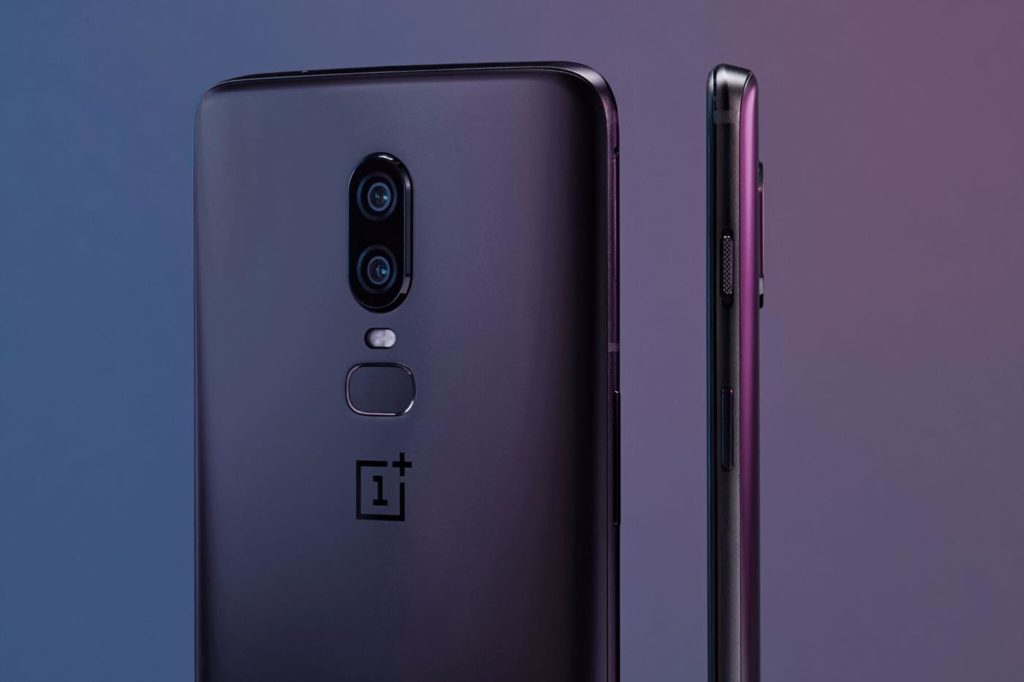
Dans le cas du OnePlus 6, Edge Security, une boîte spécialisée dans la recherche en sécurité, a montré la possibilité de remplacer l’image firmware par défaut par une image firmware modifiée, alors que le bootloader est verrouillé. C’est assez problématique parce que l’image peut intégrer un accès root. C’est d’ailleurs ce qu’Edge Security montre dans sa vidéo ci-dessous.
The #OnePlus6 allows booting arbitrary images with `fastboot boot image.img`, even when the bootloader is completely locked and in secure mode. pic.twitter.com/MaP0bgEXXd
— Edge Security (@EdgeSecurity) 9 juin 2018
OnePlus a d’abord réagi, en expliquant « prendre la sécurité très au sérieux » et en ajoutant être en contact avec Edge Security pour avoir des détails précis afin de corriger la faille. Il se trouve qu’une mise à jour a justement été déployée pour corriger la faille, elle est estampillée 5.1.7 et se veut disponible dès maintenant.
Outre la correction de cette faille (dont l’exploitation requiert un accès physique au OnePlus 6), la mise à jour corrige un bug au niveau de la fonction Ne pas déranger.
Les grandes tranches de capacité d’Amazon Web Services sont déjà largement réservées pour 2027, et une partie de...
Deux agents de programmation d’OpenAI ont affaibli des dispositifs de surveillance pendant des tâches internes. L’un a...

Après plus d’une semaine de restrictions qui ont perturbé des opérations militaires ukrainiennes, Starlink et sa...




Utilitaires

Météo

Economie et entreprise

Education

Utilitaires

Météo

Style de vie

Style de vie

Musique

Musique
Science-fi et fantasy

Action et aventure

Horreur
Action et aventure

Drame
Sports

Romance

Drame