Ne manquez plus aucune de nos publications :

Ceux qui utilisent un routeur de Netgear sont invités à l’éteindre et le mettre de côté. Cette annonce vient du CERT qui a repéré une faille de sécurité importante pouvant être exploitée sur trois routeurs différents. Il est conseillé de ne plus les utiliser tant qu’un correctif n’est pas publié.
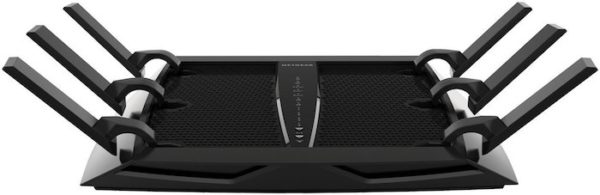
Les routeurs concernés sont : R6400, R7000 et R8000. La faille de sécurité concerne l’injection arbitraire de commandes, signifiant qu’une personne mal intentionnée peut exécuter des commandes pour avoir un accès root sur le routeur et faire ce qu’elle veut. Pour injecter le code, la personne mal intentionnée peut créer un site Internet exploitant la faille en piégeant l’utilisateur (qui ne serait pas au courant).
La faille a été révélée il y a quatre mois à Netgear, mais rien n’a été fait pour la corriger. Et comme c’est bien souvent le cas, le constructeur a réagi officiellement… après la publication d’articles à ce sujet. Netgear reconnait la faille de sécurité sur son site, mais ne propose pas de correctif pour l’instant et note mener l’enquête.
Prudence si vous utilisez l’un des routeurs Netgear mentionnés ci-dessus. Si vous avez un autre routeur sous la main, il est préférable de l’utiliser en attendant un correctif. Espérons que Netgear va se dépêcher, la faille est de taille.
Arion Kurtaj, le hacker qui avait dérobé et diffusé les premières images de GTA 6 en septembre 2022, a plaidé coupable aujourd’hui devant la...
Après Orange, c’est au tour de SFR et de Bouygues Telecom de mettre fin à leur réseau mobile 2G. Les deux opérateurs ont lancé les premières...
Après plusieurs années de développement et quelques changements de direction créative, Magic: The Gathering va enfin donner naissance à une série...
Chaque jour nous dénichons pour vous des promos sur les produits High-Tech pour vous faire économiser le plus d’argent possible. Voici la liste...
Un drone à l’allure asymétrique peut-il réellement représenter une avancée majeure dans le secteur de la reconnaissance aérienne ? C’est...




Jeux

Utilitaires

Musique

Sports

Météo

Livres

Jeux

Photo et vidéo

Musique

Style de vie

Drame
Drame

Drame

Comédie

Comédie

Comédie

Action et aventure

Comédie