Ne manquez plus aucune de nos publications :

Vous comptiez moderniser votre maison avec quelques appareils high-tech de bons goûts, à l’instar de ses serrures connectées souvent design et très pratiques ? Mieux vaudrait pourtant y réfléchir à deux fois si l’on en croit les découvertes inquiétantes de quelques hackers, qui ont expliqué lors de la convention DEF CON que la plupart des serrures connectées disponibles sur le marché cachent d’énormes failles de sécurité !
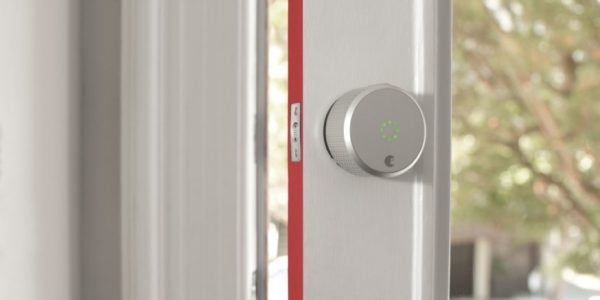
L’August Smart Lock fait partie des 4 serrures connectées qui ont résisté aux assauts des hackers
Ainsi, sur 16 serrures connectées passées au crible par les hackers Anthony Rose et Ben Ramsay, 12 se sont avérées blindées (sans jeu de mot) de failles de sécurités diverses. Le pire est bien que ces failles sont connues, répertoriées, mais que les fabricants ne semblent vraiment pas pressés d’y remédier, sans doute parce qu’eux-même sont loin d’être des experts en sécurité informatique.
Aussi incroyable que cela puisse paraître, de nombreuses serrures connectées font transiter les mots de passe en clair lors de la connexion Bluetooth (marques Quicklock, iBluLock et Plantraco), ce qui signifie que n’importe quel sniffeur de signal proche peut les récupérer. Seul point rassurant, on sait désormais que 4 marque de serrures (dont l’excellent August Smart Lock) résistent aux attaques informatiques. Finalement, la serrure traditionnelle et sa grosse clef en métal forgé, ce n’est pas si mal…
L’autorité italienne de protection des données inflige 805 millions d’euros d’amende à Meta pour l’accès de Facebook aux...

Maileva, une filiale de Docaposte appartenant au groupe La Poste, a été victime d’une cyberattaque ayant entraîné le vol des données...
SpaceX a récupéré pour la première fois un vaisseau Starship avec les bras de sa tour de lancement. Après quatorze tours de la Terre, Ship 42 est...






Météo

Météo

Photo et vidéo

Météo

Navigation

Météo

Météo

Météo

Météo

Météo

Action et aventure

Classiques

Films musicaux
Comédie

Horreur

Comédie

Comédie

Thriller
15 Nov. 2026 • 22:32
15 Nov. 2026 • 22:19

15 Nov. 2026 • 21:42