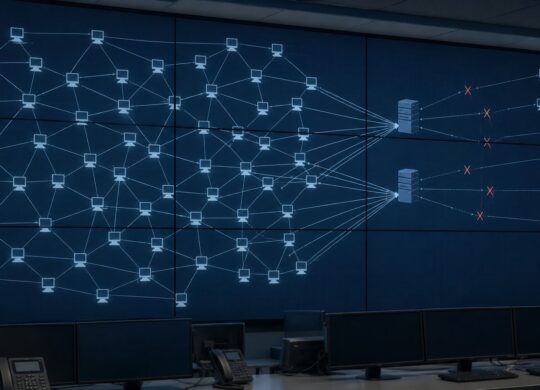
Un botnet est un ensemble d’appareils compromis que des acteurs malveillants peuvent mobiliser à distance. Ordinateurs, serveurs, routeurs ou objets connectés peuvent rejoindre ce réseau sans que leur propriétaire en ait conscience. L’expression décrit une infrastructure coordonnée, et non un virus unique ou toute activité automatisée sur Internet.
Les machines infectées peuvent être utilisées pour envoyer des messages frauduleux, relayer du trafic, dérober des informations ou participer à une attaque par déni de service. Dans ce dernier cas, la multiplication des sources complique le filtrage : une seule adresse bloquée ne représente qu’une petite partie des appareils impliqués. Les capacités d’un botnet dépendent aussi de la connexion et du type de matériel mobilisé, pas seulement du nombre de machines annoncé.
L’organisation varie selon les réseaux.
Certains reposent sur des infrastructures de commande centralisées ; d’autres répartissent les échanges entre plusieurs participants. Le démantèlement d’un serveur de contrôle et la désinfection des appareils sont donc deux opérations différentes. Une intervention peut interrompre une activité sans effacer automatiquement tous les logiciels installés chez les victimes.
Le suivi des cyberattaques permet de replacer ces opérations dans leur contexte, tandis que la cybersécurité couvre la protection des équipements exposés. Mises à jour, mots de passe propres à chaque appareil et limitation des services inutilement accessibles réduisent certaines portes d’entrée. Une connexion lente ou une hausse du trafic ne prouve toutefois pas une infection : il faut des indices techniques pour distinguer un incident malveillant d’un téléchargement légitime ou d’une panne.