Ne manquez plus aucune de nos publications :

Maileva, une filiale de Docaposte appartenant au groupe La Poste, a été victime d’une cyberattaque ayant entraîné le vol des données personnelles de 22 millions de personnes. La Poste a confirmé l’ampleur de la fuite à l’AFP. Il s’agit de l’une des plus importantes violations de données personnelles recensées en France.

Le piratage remonte à la mi-septembre. Le 23 septembre, Maileva avait détecté des activités informatiques suspectes et avait suspendu l’ensemble de ses services par mesure de précaution. Les premiers éléments communiqués aux entreprises clientes évoquaient des tentatives d’accès non autorisées à certains comptes, avec notamment des tentatives d’envoi frauduleux de courriers. Les services ont finalement été rétablis le 29 septembre. L’ampleur de la fuite de données n’a été confirmée publiquement que près de deux mois plus tard.
Les informations compromises sont les noms, prénoms et adresses postales de 22 millions de personnes. Il ne s’agit pas uniquement de clients directs de Maileva : les victimes sont principalement des destinataires de courriers envoyés par les entreprises et organismes qui utilisent la plateforme. Plusieurs milliers d’organisations seraient concernées, notamment dans les secteurs du logement social, de la santé et des services publics. Maileva revendique plus de 70 000 utilisateurs professionnels et avait expédié 180 millions de documents en 2024.
La Poste précise que les coordonnées bancaires ne sont pas concernées par le vol confirmé. Attention toutefois : certaines notifications publiées par des entreprises clientes font état d’informations supplémentaires potentiellement exposées. Le site Cyberattaque.org rapporte notamment qu’un pirate a pu consulter des courriers de relance de paiement adressés à des patients de l’hôpital Foch contenant des numéros de facture, des dates de soins et des montants à régler.
Maileva indique avoir notifié la Commission nationale de l’informatique et des libertés (CNIL) et a déposé plainte. La société affirme également avoir informé toutes les organisations clientes concernées. Ce sont ensuite ces dernières qui doivent déterminer quelles personnes prévenir en fonction des informations potentiellement compromises. Les victimes peuvent donc être contactées directement par leur bailleur social, leur laboratoire médical, leur établissement de santé ou un autre organisme utilisant les services de Maileva.
Le parquet de Paris a confirmé à l’AFP l’ouverture d’une enquête pour atteinte à un système de traitement automatisé de données. Les investigations ont été confiées à la Brigade de lutte contre la cybercriminalité (BL2C). L’identité des auteurs et les circonstances techniques précises de l’intrusion ne sont pas encore connues.
Cette fuite expose également les personnes concernées à des tentatives de phishing et d’escroquerie ciblées. Avec un nom, une adresse et parfois des informations sur un courrier administratif ou médical, les hackers peuvent construire des messages ou de fausses relances de paiement particulièrement crédibles. Il convient donc de se méfier des demandes inhabituelles de règlement et des e-mails ou SMS invitant à communiquer des informations personnelles.
SpaceX a récupéré pour la première fois un vaisseau Starship avec les bras de sa tour de lancement. Après quatorze tours de la Terre, Ship 42 est...
Microsoft annonce avoir entièrement rétabli ses services Microsoft 365 après une panne mondiale qui a duré presque deux jours. Outlook, Teams et...
Chaque jour nous dénichons pour vous des promos sur les produits High-Tech pour vous faire économiser le plus d’argent possible. Voici la liste...
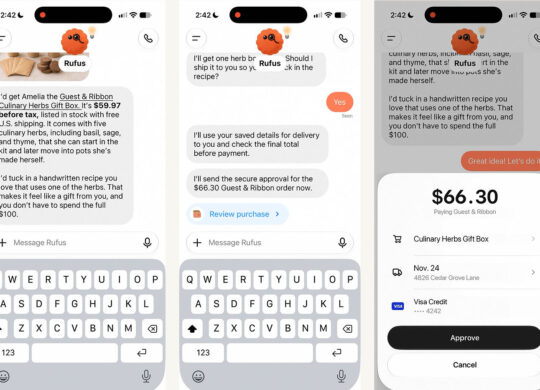
OpenAI dévoile ChatGPT Wallet, un portefeuille de paiement qui permet à ses agents d’intelligence artificielle d’effectuer des achats en...

Grand Theft Auto VI (GTA 6) sera disponible le 19 novembre, mais le jeu de Rockstar Games a déjà le droit à sa première mise à jour numérotée...




Navigation

Météo

Météo

Météo

Météo

Météo

Education

Utilitaires

Météo

Météo

Horreur

Comédie

Comédie

Thriller

Classiques

Comédie

Comédie

Comédie