
Ne manquez plus aucune de nos publications :

Hier nous vous parlions d’une faille normalement secrète qui a pu être exploitée lors d’une conférence sur la sécurité pour effacer à distance toutes les données des smartphones Samsung exploitant l’interface TouchWiz, à commencer par la gamme Galaxy. Elle aurait pu être intégrée dans du code HTML au sein d’une page Web piégée, via un SMS cliquable ou via le NFC.

Bonne nouvelle, Samsung a confirmé avoir connaissance de la faille et avoir déjà fourni un correctif pour le Samsung Galaxy S III. La firme coréenne indique que les smartphones disposant de la dernière mise à jour du firmware sont protégés. Il recommande aux utilisateurs de vérifier qu’ils disposent bien de la dernière version.
Pour l’instant, seuls les S2 et les S3 pourront profiter de la mise à jour, les Galaxy S, Beam, et Ace attendront leur tour.

Meta a retiré de ses futures conditions commerciales une phrase qui paraissait lui accorder un droit très large sur les contenus des sites...
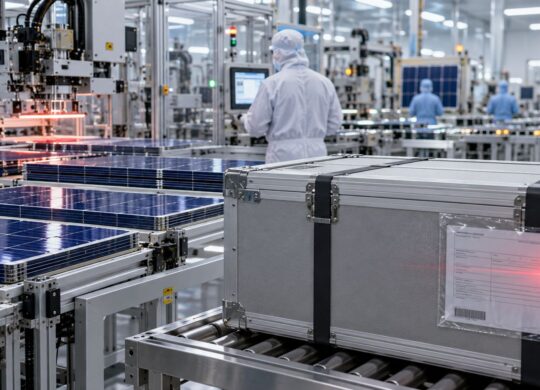
La Chine veut ajouter douze technologies de fabrication photovoltaïque à son catalogue des exportations interdites ou restreintes. Le projet...

Une fuite de données chez Educational Testing Service (ETS), prestataire du ministère californien de l’Éducation, touche les...

La Chine veut placer 23 technologies d’intelligence artificielle sous contrôle à l’exportation, des grands modèles aux...

Le robot autonome DALE a déjà percé plus de 385 000 trous dans du béton sur de vrais chantiers de data centers, avec une...






Utilitaires

Utilitaires

Style de vie

Jeux

Musique

Musique

Jeux

Photo et vidéo

Musique

Musique

Horreur

Enfants / famille

Comédie

Horreur

Enfants / famille

Comédie

Thriller

Horreur

17 Oct. 2026 • 20:47





Un commentaire pour cet article :