Ne manquez plus aucune de nos publications :

Twitter annonce avoir repéré une activité suspecte au niveau de l’un de nos formulaires d’assistance. Ce dernier est utilisé par les personnes ayant un compte et qui souhaitent poser une question au réseau social.

Un pic inhabituel de trafic a été repéré il y a peu, explique Twitter. « Au cours de notre enquête, nous avons constaté une activité inhabituelle impliquant l’API du formulaire d’assistance concerné. Plus précisément, nous avons observé un grand nombre de demandes provenant d’adresses IP individuelles situées en Chine et en Arabie saoudite », indique la plateforme. Twitter admet qu’il ne sait pas quelles sont les intentions des personnes qui ont beaucoup utilisé l’API, mais « il est possible que certaines de ces adresses IP aient des liens avec des pirates informatiques soutenus par des États ».
Le bug permettait de découvrir l’indicatif de pays du numéro de téléphone des utilisateurs ayant associé un numéro à leur compte Twitter, et de savoir si leur compte avait été verrouillé par Twitter. Les comptes concernés ont été prévenus par message. « Nous avons résolu le problème et aucune action n’est requise de la part des titulaires de compte », indique Twitter. La résolution a eu lieu le 16 novembre dernier.
Twitter l’assure en tout cas : les potentiels hackers n’ont volé aucune information personnelle.

Meta a retiré de ses futures conditions commerciales une phrase qui paraissait lui accorder un droit très large sur les contenus des sites...
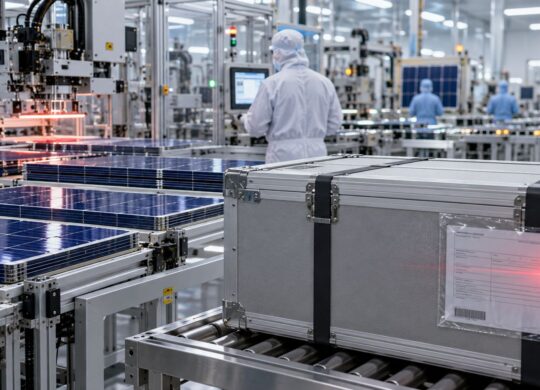
La Chine veut ajouter douze technologies de fabrication photovoltaïque à son catalogue des exportations interdites ou restreintes. Le projet...





Météo

Utilitaires

Météo

Météo

Utilitaires

Style de vie

Jeux

Musique

Jeux

Photo et vidéo

Comédie

Horreur

Horreur

Enfants / famille

Comédie

Horreur

Enfants / famille

Comédie